標籤: 網絡安全

  • 由遊戲平台利用CPU內置的fTPM追蹤作弊玩家,看網絡隱私和網絡安全不可兼得

    由遊戲平台利用CPU內置的fTPM追蹤作弊玩家,看網絡隱私和網絡安全不可兼得

    筆者:國際註冊資訊系統審計師、國家軟件考試系統分析師、軟件工程碩士

    近日刷到一則新聞,某位購買了二手CPU的玩家發現自己已被遊戲平台屏蔽,啟動遊戲就被踢出。聯絡遊戲平台客服才获悉該CPU已被列入黑名單:因其前擁有者是作弊玩家。

    這事情在筆者看來,並不僅僅是反作弊那麼簡單,這是基於實物的身份追蹤能力,是對網絡隱私的直接破壞。

    一、現在的和曾經的

    新聞的地址如下,詳細情況有興趣的讀者可以自行了解:

    https://www.heise.de/en/news/Used-processor-leads-to-game-ban-11471562.html

    如題所述,筆者最關注的是遊戲平台是如何利用CPU實現身份追蹤。在展開之前,有必要把一樁陳年往事翻出來說說。這就是當年Intel在奔騰III CPU中加入的處理器序列號功能(PSN,Processor Serial Number)[1]。新聞中也提到了這樁歷史。

    在當時,Intel的本意是透過在CPU提供這個唯一性的序列號而在電子商務等領域加強網絡安全,為交易雙方與交易行為強綁定的身份驗證機制提供支撐。但這個功能推出後,反而引發了巨大爭議:交易是更安全了,但隱私就歸零了。因為這個唯一且不可更改的硬體ID就是用來追蹤網絡用戶的最佳方法[2]。

    在當年,這事情發酵到最後的結果是Intel宣布從CPU中去掉了PSN功能。

    聯絡到現在手機廣告的精準推送能力已經相當厲害,這PSN功能如果出現在現在的手機CPU,廣告商不得做夢都笑出來。

    所以這個新聞讓筆者的第一反應就是難道新聞中提及的CPU也有未文檔化的類似PSN功能?

    二、TPM是怎樣使得隱私和安全存在衝突

    細看新聞,原來該報導的作者基於遊戲平台發布的一些情況說明,猜測遊戲平台利用了固化在CPU的TPM(Trusted Platform Module,可信平台模組)功能。不同的CPU廠商對此技術有不同的命名,新聞涉及的是AMD的CPU,該技術被稱為fTPM(firmware-TPM),在Intel CPU上則命名為PTT。

    筆者在其他資訊來源也找到類似的說明,比如遊戲玩家都很熟悉的ROG,就明確指出為了反作弊,玩家必須打開電腦的Secure Boot和TPM 2.0(包括fTPM)功能[3]。

    所以筆者認同新聞作者的猜測:大概率就是這個遊戲平台軟體在玩家電腦上安裝了核心模式驅動程式,因此可以利用CPU的TPM功能,透過向fTPM寫入唯一性的ID,隨後透過讀取該ID而實現對玩家身份的追蹤鑑別。

    其實技術上並不算複雜。

    但提到TPM,筆者就有話要說了。

    需要先指出,TPM本身的確是現在維繫網絡安全的基礎組件。它的核心定位是「可信硬體根」,功能包括安全儲存加密金鑰、在系統啟動時測量和驗證啟動鏈的完整性、綁定用戶登入作業系統的憑證、提供遠端證明和裝置身份驗證等。

    例如Windows提供的BitLocker磁碟加密、Windows Hello和PIN登入憑證,以至現在時興的PassKey登入技術等等都一定程度上依賴和使用了TPM。

    但TPM能實現以上安全功能,是依賴於其內部儲存唯一性標識,最核心的就是Endorsement Key(EK):

    EK是一對出廠時燒錄在TPM裡的非對稱金鑰,私鑰無法匯出,公鑰及其證書可以讀取。EK的特點是全域唯一、不可由用戶改寫、無法遷移。

    這意味著只要TPM存在,這台裝置的身份標識就已經固化。

    而對於固化在CPU上的TPM功能模組而言……這差不多就是另一個PSN。

    當反作弊驅動(運行在核心態)、企業管理代理、韌體組件甚至惡意軟體有能力存取TPM介面時,它們就可以讀取這個身份標識,實現對裝置的持久追蹤。即便用戶清除了所有用戶資料、重新安裝了作業系統,裝置仍然可以被識別。

    而且,這並不是什麼未文檔化的功能。TPM存取機制已經有標準介面和API封裝,任何核心級驅動都有能力存取。因此,遊戲平台透過TPM實現用戶追蹤,並沒有利用到什麼漏洞或後門。

    所以這個新聞再次凸顯出:但凡基於「以硬體確定身份」這一設計思路的產物,都不可避免地會產生網絡隱私和網絡安全的衝突問題。

    而且,這個問題本質上是系統級安全身份機制的固有矛盾:網絡安全強調身份確認,但網絡隱私需要隱藏身份。

    前者要求裝置、用戶、通信鏈路都能被可靠地識別和驗證,否則加密、認證、存取控制都無從談起;後者則希望盡可能減少可被關聯的持久標識,避免行為足跡、裝置特徵、使用習慣被長期拼接成畫像。這兩者在技術底層共用同一套身份機制,卻在價值取向上彼此拉扯,安全越依賴穩定的硬體錨點,隱私就越容易被這個錨點出賣。

    這正是TPM困境的本質:它既是抵禦攻擊的盾牌,也是暴露身份的視窗,屬於典型的魚與熊掌,難以兼得。

    而且不得不提的是,TPM本身也是會出BUG的,在較早之前筆者在自己的博客網站已經就TPM的漏洞問題做過介紹:

    《是軟體就有BUG之TPM 2.0模組庫被發現兩個漏洞,評分7.8和5.5》

    https://www.wavecn.com/content.php?id=357 (僅提供簡體中文)

    而就在剛剛過去的2026年8月,AMD就又確認了fTPM存在編號為CVE-2026-6726和CVE-2026-6727的兩項漏洞,評分分別為8.5和8.3,頗高了[4]。雖然利用這兩個漏洞需要本機特權用戶,不算很容易,但作為用戶依然需要及時更新BIOS消解漏洞。

    三、多少得幹點什麼

    從現在的網絡安全環境看,啟用TPM的利大於弊,雖然矛盾是固有的,但各位讀者還是可以做些事情,例如在購買二手電腦裝置後,清除TPM的舊記錄。雖然這並不保證能徹底避免自己碰到如同新聞報導那位買家所碰到的鬱悶事情,但從安全和隱私兼顧的角度是不可不做。

    場景1、在Windows環境下執行清理TPM。

    1)首先檢查確認裝置是否正在使用BitLocker。如果系統盤已經啟用了BitLocker加密,清除TPM後必然觸發復原模式,屆時需要輸入復原金鑰才能解鎖磁碟,且這樣就等同於沒有清除TPM。

    2)對於已經啟用BitLocker的電腦,應先關閉BitLocker,方法是在已加密的磁碟磁碟機上右擊,選擇「管理BitLocker」,然後在出現的「BitLocker磁碟機加密」操作介面中對所有磁碟機選擇「關閉BitLocker」。關閉過程需要一些時間。

    3)備份記錄Windows登入憑證,尤其要區分開PIN登入和密碼登入。PIN並不是密碼,清除TPM後PIN登入可能會無效。至於指紋登入之類的方式基本上會不再可用。

    4)按Win+R,輸入tpm.msc打開TPM管理控制台,在右側操作欄點擊「清除TPM」,按提示重新啟動。

    5)重新啟動並確認清除。重新啟動過程中,如果電腦出現類似「Press Y to reset fTPM / Press N to keep previous fTPM record」的提示,選擇Y確認清除。

    6)重新啟動並用密碼登入Windows後,重新啟用BitLocker,重新設定登入PIN等。

    場景2、在BIOS環境下執行清理TPM。

    如果二手裝置是裸機狀態,或者系統無法進入Windows,可以直接在BIOS/UEFI中清理TPM。

    1)在電腦開機時,使用特定的按鍵進入BIOS/UEFI。具體按哪個鍵進入,得看裝置的說明書,現在不僅Del鍵,F2鍵,F10鍵甚或ESC鍵都有可能。

    2)找到TPM相關選項,這有可能藏得比較深,且命名方式會有差異。大多數情況下通常位於Security、Advanced或Trusted Computing這樣命名的選單下,選項名稱可能為TPM 2.0 Security、AMD fTPM、AMD fTPM Configuration、Intel PTT、Intel Platform Trust Technology、Security Device Support等等。

    3)執行清除TPM操作。在找到和進入TPM管理功能後,看看操作介面上有無Clear TPM、Reset TPM或Clear Security Device之類的選項,選擇並確認Yes。

    注意:我們只是為了清除舊狀態而不是為了關閉TPM功能,所以應保持TPM為啟用狀態。

    4)儲存配置並重新啟動。隨後,在重新安裝作業系統時,再根據需要設定BitLocker和PIN等功能。

    這套流程能幫你清理掉前所有者的用戶狀態和資料殘留,但對於已經被遊戲平台透過TPM身份拉黑的裝置,清除TPM並不一定能解決問題,因為被記錄的可能是基於無法清除的EK。

    [1] Intel Processor Serial Number Q&A for OEMs

    https://www.theregister.com/off-prem/2000/05/04/intel-processor-serial-number-qa-for-oems/488918

    [2] Intel Case – Processor Serial Number (PSN)

    https://courses.ischool.berkeley.edu/i224/s99/GroupJ/presentation.pdf

    [3] Fix Game Launch Errors Update TPM2.0 in BIOS Utility

    https://rog-forum.asus.com/t5/technologies-explained/fix-game-launch-errors-update-tpm2-0-in-bios-utility/ba-p/1141117

    [4] AMD ID: AMD-SB-7064, Trusted Platform Module (TPM) Reference Code Errata

    https://www.amd.com/en/resources/product-security/bulletin/amd-sb-7064.html

    ~ 完 ~
  • HKCS X HKIB Seminar: Quantum Resilient Finance – Hong Kong’s Next Frontier 會後有感

    HKCS X HKIB Seminar: Quantum Resilient Finance – Hong Kong’s Next Frontier 會後有感

    CrossWise Infotech Limited 創辦人 Sender Su(筆者)於 2026 年 3 月 27 日參加了由香港銀行學會(HKIB)與香港電腦學會(HKCS)聯合舉辦的《Quantum Resilient Finance – Hong Kong’s Next Frontier》研討會。

    主辦方通過本次會議,深入探討了量子計算對金融服務行業的變革性影響,重點闡述了其如何重塑網絡安全格局,並強調採用後量子密碼學(PQC)對於確保銀行業未來數碼韌性的重要性。與會講者及嘉賓來自政府部門、法定技術機構、高等教育界、銀行及行業企業。

    據主持人介紹,因議題切中要害,總報名人數逾千。筆者觀察到,線上參與人數超過 700 人,結合線下出席情況,可謂座無虛席。

    會議伊始,HKIB 代表發言指出,銀行業界對量子計算尤為關注,蓋因金融安全建立在現代密碼學基礎之上,即已成為「傳統」的非對稱加密體系。包括比特幣等新興金融領域,同樣基於非對稱加密與信息摘要技術。量子計算所宣稱的快速破解能力,將嚴重威脅金融體系的安全根基。

    隨後,HKCS 代表以近期備受關注的 OpenClaw 事件為引子,指出 Q-Day(註:即量子計算機發展到具備足夠算力和穩定性,能夠實際破解當前主流公鑰加密體系的那一天,被視為網絡安全的「末日時鐘」,一旦到來,現有的數碼信任基礎設施包括銀行交易、數碼身份、區塊鏈等將面臨崩潰風險)相當於當年的 Y2K 問題,但影響更深遠、持續時間更久。同時,香港《保護關鍵基礎設施(電腦系統)條例》的頒布與實施,也促使業界進一步關注網絡安全並強化相關責任。因此,關注量子計算即是推進網絡安全與關基條例落地的關鍵舉措。

    緊隨其後,多位講者從量子計算基礎入手,闡釋了量子計算機與傳統計算機的區別,以及 Crypto Agility(密碼敏捷性)和 Quantum Resilience(量子韌性)等概念,並梳理了 PQC 算法、標準及合規要求的最新行業演變。

    量子算法的精妙之處在於其可能比經典算法更高效地解決特定問題,因其利用的量子疊加及量子糾纏特性,無法在經典計算機上進行有效模擬。在網絡安全領域,量子計算已展現出強大的正面應用潛力,其中密鑰交換過程的安全傳送即是當前最成熟的應用場景之一。

    所謂後量子算法,是指專門用於抵禦量子計算解密能力而研發的算法。據筆者了解,NIST 已發布三項 PQC 標準(FIPS 203, FIPS 204, FIPS 205),並正推進包括 FALCON (FIPS 206) 和 HQC (FIPS 207) 在內的後續算法標準化工作。其他國家和地區亦在制定相關標準,大多參考並一定程度上遵循這些國際前沿進展。

    在具體應用層面,目前最突出的領域當屬 CA 行業。針對 TLS/SSL 證書的簽發有效期,業界正制定逐步縮短的調整策略。根據 CA/B 論壇公告,行業共識目標是在 2029 年將新簽發證書有效期縮短至僅 47 天,以此對抗屆時量子計算機可能達到的破解能力。這一策略看似激進實則保守,旨在不破壞現有證書簽發驗證體系的前提下,通過縮短攻擊者的時間窗口(反向提升時間成本)來彌補算法過渡期的脆弱性。

    然而,根據筆者觀察,若要在過渡階段兼顧兼容性與安全性,「混合模式」(Hybrid Mode)即在系統中同時運行傳統算法與 PQC 算法,才是必然的過渡方案。此情況近似於 TLS/SSL 證書簽名摘要算法從 SHA-1 遷移至 SHA-256 時,每個被簽名程序文件同時攜帶新舊算法證書的做法。

    更為激進的策略則是從零開始重建抗量子信息技術基礎設施。對於資源充裕的機構或政府,可針對特定用例實施此策略。例如新加坡政府牽頭開發的 Singapore Blockchain Ecosystem 即計劃採用 PQC 算法。

    但總體而言,抗量子加密算法尚在研究與推進過程中,尚未完全成熟。

    會議講者亦指出,實踐中已有可行措施實現傳統加密系統的透明升級,例如在系統與網絡連接處部署加密代理機制:即系統與代理間仍使用傳統非對稱加密,而代理對外部互聯網則提供抗量子加密連接。這種橋接方式是信息系統應對新舊技術轉換的常見手段。

    筆者作為 HKCS 專業會員,加之具備 CISA、SA 和 MSE 等專業背景,聆聽本次會議內容可謂駕輕就熟。正因如此,筆者得以從 HKIB 與會者的角度換位思考:作為 PQC 的潛在採用者,必然面臨如何實施的難題。而實施的核心在於落實以下最籠統的要求:

    重點在於及早和及時實現應對措施。

    提問環節亦有與會者提出類似問題,嘉賓亦分享了各自見解。在筆者看來,要具體落實落地,需在時間維度上釐清以下兩個問題:

    及早:要提前多少時間?

    及時:最遲到什麼時候?

    筆者認為,目前尚無標準答案。這很大程度上取決於量子計算機與 PQC 算法的進展及其相互博弈。由於採用者並非技術研發人員或產品生產商,無法早於這兩者先行實踐。因此,所謂「及早」,要求關注者拓寬信息渠道並持續跟蹤業界動態:一方面通過各類 IT 資訊及廠商發布,另一方面更重要的是關注該領域的最新研究論文。arXiv 是重要工具,其信息往往比 nist.gov 等政府機構發布更為前沿。

    當然,NIST 作為 PQC 技術聚合器的作用不可小覷。例如 NIST 在 2025 年召開的第 6 次 PQC 標準化會議,相關 PPT 均可下載,研讀受益匪淺。會議首場演講《NIST PQC Standardization Project》回顧了首批 PQC 標準及後續遴選流程。值得注意的是,演講提及針對密鑰封裝機制的 SP 800-227,概述了美國政府強制向 PQC 遷移的 2035 年截止日期,並介紹了 NIST IR 8547 過渡指南及 NCCoE 的遷移項目。

    通讀會議目錄,還可發現題為《Learn about the New NIST SP 800-53 Control Overlays for Securing AI Systems Project》的演講,提醒讀者在關注 PQC 的同時亦需兼顧 AI 系統安全。

    此外,香港作為中國內地和全球之間的「超級聯繫人」,參考各類標準乃必要舉措。國內商用密碼技術可關注 TC578(全國量子計算與測量標準化技術委員會)、商用密碼標準研究院等單位的進展。值得注意的是,中國國家標準雖有強制性與推薦性之分,但推薦性標準並非可忽略,一旦被納入相關法律法規,即成為事實上的強制性標準,需予以實施。

    至於「及時」,即需掌握各類合規要求的時間表,如前述美國政府要求的 2035 年截止日期。然而,據 Google 博客於 2026 年 3 月 25 日發布的最新研判,基於其在量子計算和 PQC 方面的持續投入與進展,Google 認為遷移到 PQC 算法以對抗量子計算的最後時間線已經提前到 2029 年。

    由此可見,什麼是「及時」,必須抱持持續跟進、動態更新的觀念去對待。

    若從漸進性適配角度觀察,最適合參考的即是 CA 行業 TLS/SSL 證書有效期調整的時間表。作為採用者,不僅應據此調整內部證書政策,更應以此為指引,合理安排預算,及時採購成熟 PQC 系統或設備,更新傳統加密信息系統,並指導新系統的開發建設。

    對於香港業界而言,雖然香港金管局(HKMA)目前尚未發布具體的 PQC 強制路線圖,但持續跟蹤政府及行業頒布的合規要求,保持技術的「敏捷性」(Agility),將是應對未來不確定性的最佳策略。

    參考鏈接:

    https://arxiv.org

    https://quantumalgorithmzoo.org

    https://csrc.nist.gov/events/2025/6th-pqc-standardization-conference

    https://www.nccoe.nist.gov

    http://www.tc578.com.cn/

    https://niccs.org.cn

    https://www.imda.gov.sg/how-we-can-help/blockchain-innovation/singapore-blockchain-ecosystem

    https://blog.google/innovation-and-ai/technology/safety-security/cryptography-migration-timeline

  • 以實例從軟件工程及網絡安全視角評析 OWASP Top 10 2025 A06:Insecure Design 及跨域安全人才之不可替代性

    以實例從軟件工程及網絡安全視角評析 OWASP Top 10 2025 A06:Insecure Design 及跨域安全人才之不可替代性

    此文早前發佈於致點科技創始人個人博客,專此轉載並有所修改。

    一、前言

    OWASP Top 10 2025 第六項風險「Insecure Design」(不安全設計)正是軟件工程界與網絡安全界真正交匯之處,卻亦是雙方最容易互相推卸責任、選擇性忽略的「灰色地帶」。

    網絡安全從業員往往將此歸咎為「開發團隊的問題」,理由是針對直接關聯業務邏輯的不安全設計,網絡安全常用的「外科手術式」技術手段基本上無能為力;而軟件工程師則慣性認為:「即使設計有問題,那也是業務需求使然,並非漏洞」,潛台詞即是業務優先、安全靠邊。

    正因如此,A06 風險長期存在,根源在於雙方認知分歧,且均未能穿透問題本質。

    Insecure Design 的本質,絕非單純以編碼缺陷可概括。它是一種在需求分析階段便已埋下的結構性風險,關鍵在於執行需求分析的系統分析師是否具備足夠的風險管控意識,以及能否從業務邏輯中預判潛在威脅因素,繼而才能在設計與實現階段作出協同應對。

    二、導致不安全設計的典型情境

    筆者在此舉出親身經歷的兩個案例:

    1)經驗慣性所致

    在工業物聯網(IIoT)領域,常見的設計慣性是:由於設備通常部署於物理隔離的內網環境,開發人員習慣將控制指令(如啟停、參數調整)以明文形式直接在網絡上傳輸。此類設計雖在封閉網絡中隱患尚存,但因攻擊面受限,仍屬「可控風險」。

    然而,當同一設計邏輯被直接套用至面向互聯網的消費級 IoT 系統時,不可控風險隨即浮現。攻擊者可透過列舉 API 路徑、重放請求、篡改參數等方式,繞過身份驗證,直接操控設備。

    舉例而言,假設某設備的 API 設計如下:

    POST /api/v1/device/12345/control
    Body: { "action": "set_max_op_mins", "value": 30 }

    若 API 內部未對 URL 路徑中的設備 ID(12345)實施適當的存取控制措施——例如驗證用戶身份、權限,或要求訪客提供有效存取密鑰(顯然本例並無此機制)——攻擊者便可能透過窮舉法獲取設備 ID,進而構造控制參數,遠程操縱設備,造成設備損毀與經濟損失。

    須強調的是,若設計階段根本未考慮任何權限控制機制,這並非「越權存取」,而是根本未建立權限模型,屬於典型的 Insecure Design。透過源代碼審計即可確認此問題性質。

    此問題的根源不在開發者的編碼能力高低,而在於經驗慣性導致系統設計時未將「資源歸屬」與「操作授權」視為業務邏輯的核心規則納入業務模型。

    2)具潛在風險的業務模型

    除違反明確風險控制原則所引致的安全漏洞外,Insecure Design 還有一種更隱蔽的情況:

    業務邏輯模型本身即構成風險。

    此類問題不易察覺,卻尤需在分析階段便前瞻性識別,否則問題將延至設計、實現甚至交付後才暴露,屆時或已難以收拾。

    例如,某 O2O 網上預訂流程的業務邏輯被設計為一系列用戶步驟,每步對應一個 API 操作:

    選擇線下門市 → 選擇服務類型 → 選擇服務細節參數 → 選擇預訂時間 → 選擇付款方式 → 發起付款 → 付款後處理等。每個環節至少對應一個 API。

    單從業務邏輯看,這些步驟看似必要,能有效引導用戶完成整個線上服務流程,API 設計緊貼業務邏輯,似乎「合理」。

    但從風險管控角度觀之,此設計等於將風險敞口擴大 N 倍(N = API 數量)。只要其中任一 API 存在安全漏洞,整個系統即告失守。

    三、從軟件工程角度探討解決方案

    上述兩例均無法依靠「外科手術式」技術手段彌補,必須從軟件工程開發本質著手解決。

    針對案例一:混淆 API 參數,並設計合適的鑑權機制。

    自然有人會質疑:「混淆參數增加複雜度與工作量,真有必要?」

    答案是肯定的。須強調,混淆(Obfuscation)僅是實現機密性(Confidentiality, C)的手段之一。資訊安全的 CIA 三要素(Confidentiality, Integrity, Availability)必須協同保障。

    • 如何確保完整性(Integrity)?
      可對 API Payload 進行數位簽章與驗證,或僅對關鍵 ID 參數使用 HMAC 校驗,防止篡改。
    • 如何保障可用性(Availability)?
      混淆機制不宜過度複雜,以免引入效能瓶頸或調試困難。例如,若數位簽章僅需 10 分鐘內有效,則無需使用長密鑰或多演算法交叉驗證。

    業界已有成熟模式可循,如 JWT(JSON Web Token)可直接採用,或簡化為外部 ID 映射內部 ID。但如前所述,必須結合 CIA 三要素的綜合評估結果方能定案。

    針對案例二:取消原有分步 API,改為單一「獲取服務內容」API。所有步驟在前端完成,僅在發起付款時提交完整訂單,由後端 API 進行全面校驗。

    此方案之核心,在於軟件工程人員需在分析與設計階段深入理解業務邏輯,思維不能拘泥於既有分步流程,並意識到新設計更能靈活適應未來流程變更:

    前期大部分業務邏輯由前端處理,若需調整步驟以提升用戶體驗,大概率無需修改後端 API,反而提升了 API 的健壯性。

    事實上,從軟件工程角度看,安全設計所帶來的額外實現成本,不能簡單以「值不值得」衡量。正如「資料庫讀寫是否需交易機制」、「系統是否需日誌審計」等基礎議題一樣,安全並非可選項,而是軟件品質屬性之一。作為系統分析師或架構師,我們的職責是在需求階段即將安全視為非功能性需求,並量化其對系統可靠性與合規性的影響。

    四、從網絡安全角度重新解讀 Insecure Design

    不少安全從業員仍將 Insecure Design 簡單等同於「越權漏洞」(Broken Access Control),此乃誤解。

    Insecure Design 的本質是「未限制風險的產生」。

    越權的前提是存在權限模型,而 Insecure Design 的範疇廣闊得多。即使僅從資源所有權關係、角色操作映射等要素理解,仍屬片面,未能從整體風險管控視角把握其本質。如前述案例二所示,風險敞口倍增問題正是整體性風險控制缺失的體現。

    安全從業員之所以存在此局限,多因安全與業務脫節所致。筆者於過往文章中屢次強調:

    若安全未能融入業務,必將被邊緣化,甚至遭徹底忽視。

    對企業高層而言,CIO 與 CISO 是否應為兩個分離角色?筆者的答案是否定的。

    具體至執行網絡安全職責之人員,若未能將職能與能力延伸至業務相關的系統設計文件、數據流圖、權限模型及功能流程的安全審查,即代表其仍未與業務融合。

    五、安全設計無捷徑,不可迴避

    軟件開發中最危險的思維莫過於:「先跑通功能,安全日後再加。」

    此種「敏捷式拖延」在 Insecure Design 面前尤為致命。一旦數據模型、介面規範、權限體系定型,後期修改將牽一髮而動全身,所需成本遠高於初期設計階段。

    順帶一提,此亦影響經濟審計(筆者背景之一):

    一個因安全漏洞而需「補鑊」的應用系統,其實際價值並不會因追加修補投資而增值,反而因確認存在重大缺陷而應予減值。

    尤其在涉及知識產權定價與轉讓時,等於直接否定其價值。誰願冒險採購一套曾耗巨資修補漏洞的系統?誰能保證其中沒有其他未被發現的重大風險?

    因此,Secure by Design 的核心在於:

    安全不是系統功能,而是原則性的整體系統能力。

    它要求我們在繪製第一張 UML 圖、撰寫第一個 Use Case 時,便貫穿風險管控意識。

    系統分析師,必須是網絡安全落地的第一環。

    六、網絡安全從業員何去何從?

    本文雖源於筆者自身技術背景(資訊系統審計師 + 系統分析師 + 軟件工程碩士),但對純網絡安全從業員亦具啟示:

    未來的安全人才,必須立足於「軟件工程與網絡安全」的交叉點。

    僅會用 Burp Suite 爆破 API 的時代正在過去——AI 正迅速取代機械重複的勞動。企業真正需要的,是能解讀架構圖、參與需求評審、推動威脅建模落地的「橋樑型」人才,或更直白地說:能判斷某項設計是否引入不可接受風險的人才。

    因為,安全已是現代軟件工程不可分割的一部分。

  • CrossWise 創辦人參與「網絡安全技術論壇2025」:聚焦關鍵基礎設施防護與企業高層治理角色

    CrossWise 創辦人參與「網絡安全技術論壇2025」:聚焦關鍵基礎設施防護與企業高層治理角色

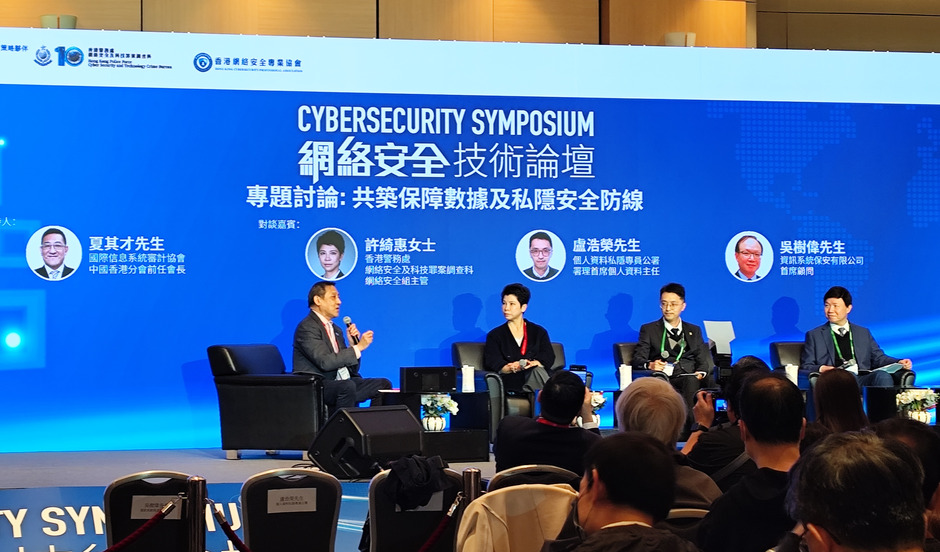
    二零二六年一月二十日,CrossWise InfoTech Limited(下稱 CrossWise)創辦人 Sender Su 參與了由香港特別行政區政府數字政策辦公室舉辦的「網絡安全技術論壇2025」。

    本屆技術論壇為第三屆,與過往相比,內容的專業性及深度均有顯著提升,專題演講及討論環節涵蓋多項前沿網絡安全術語及業界最新動態,大大提升了本屆論壇的參與價值。論壇詳情可參閱:

    https://www.cybersechub.hk/tc/eventDetail/cybersecurity-symposium-2025

    本屆論壇的首要重點無疑是香港《保護關鍵基礎設施(電腦系統)條例》的實施。為配合該條例順利推行,關鍵基礎設施(電腦系統安全)專員辦公室特別草擬了《實務守則》,供相關持份者參考及遵從。有關守則可於以下網頁查閱:

    https://www.occics.gov.hk/tc/industry/code-of-practice/index.html

    各專題演講及討論均緊貼當前網絡安全熱點議題,包括:應對供應鏈攻擊中的國家級駭客、企業高層在網絡安全實務中的支持角色、如何有效蒐集威脅情報、攻防雙方對人工智能(AI)的運用、勒索軟件組織的活動態勢及常用手法、後量子加密算法的應用、物聯網安全、個人資料私隱保障,以及數碼資產保護等。

    CrossWise 創辦人 Sender Su 對上述主題均相當熟悉,尤其在供應鏈安全、物聯網安全及個人資料私隱保護方面,更是 CrossWise 於二零二五年為客戶提供一系列整合式服務的核心目標——服務範疇涵蓋滲透測試、風險評估、系統源代碼審計、安全整改,以至業務邏輯重構,並已成功協助客戶達致預期成效。

    然而,Sender Su 在論壇中最有感觸的議題,卻是關於企業高層在網絡安全實務中的作用。此話題實屬老生常談——早在二十多年前探討企業資訊化時,高層管理人員的支持便已是成敗關鍵;時至今日,焦點雖轉移至網絡安全,但本質上仍是企業 IT 管治中原本較邊緣的一環逐漸走向核心。無論過去或現在,發展過程中所面對的根本問題始終如一:

    關鍵始終在於「人」。

    正因如此,CrossWise 憑藉過往豐富的實務經驗,能充分理解企業內部不同層級及崗位人員的心態與利益考量,並據此提出切合實際、可有效執行的專案方案,助力客戶同步推進網絡安全與軟件工程項目,從源頭消除風險。